從幣安遭駭事件看企業虛擬資產的授權風險
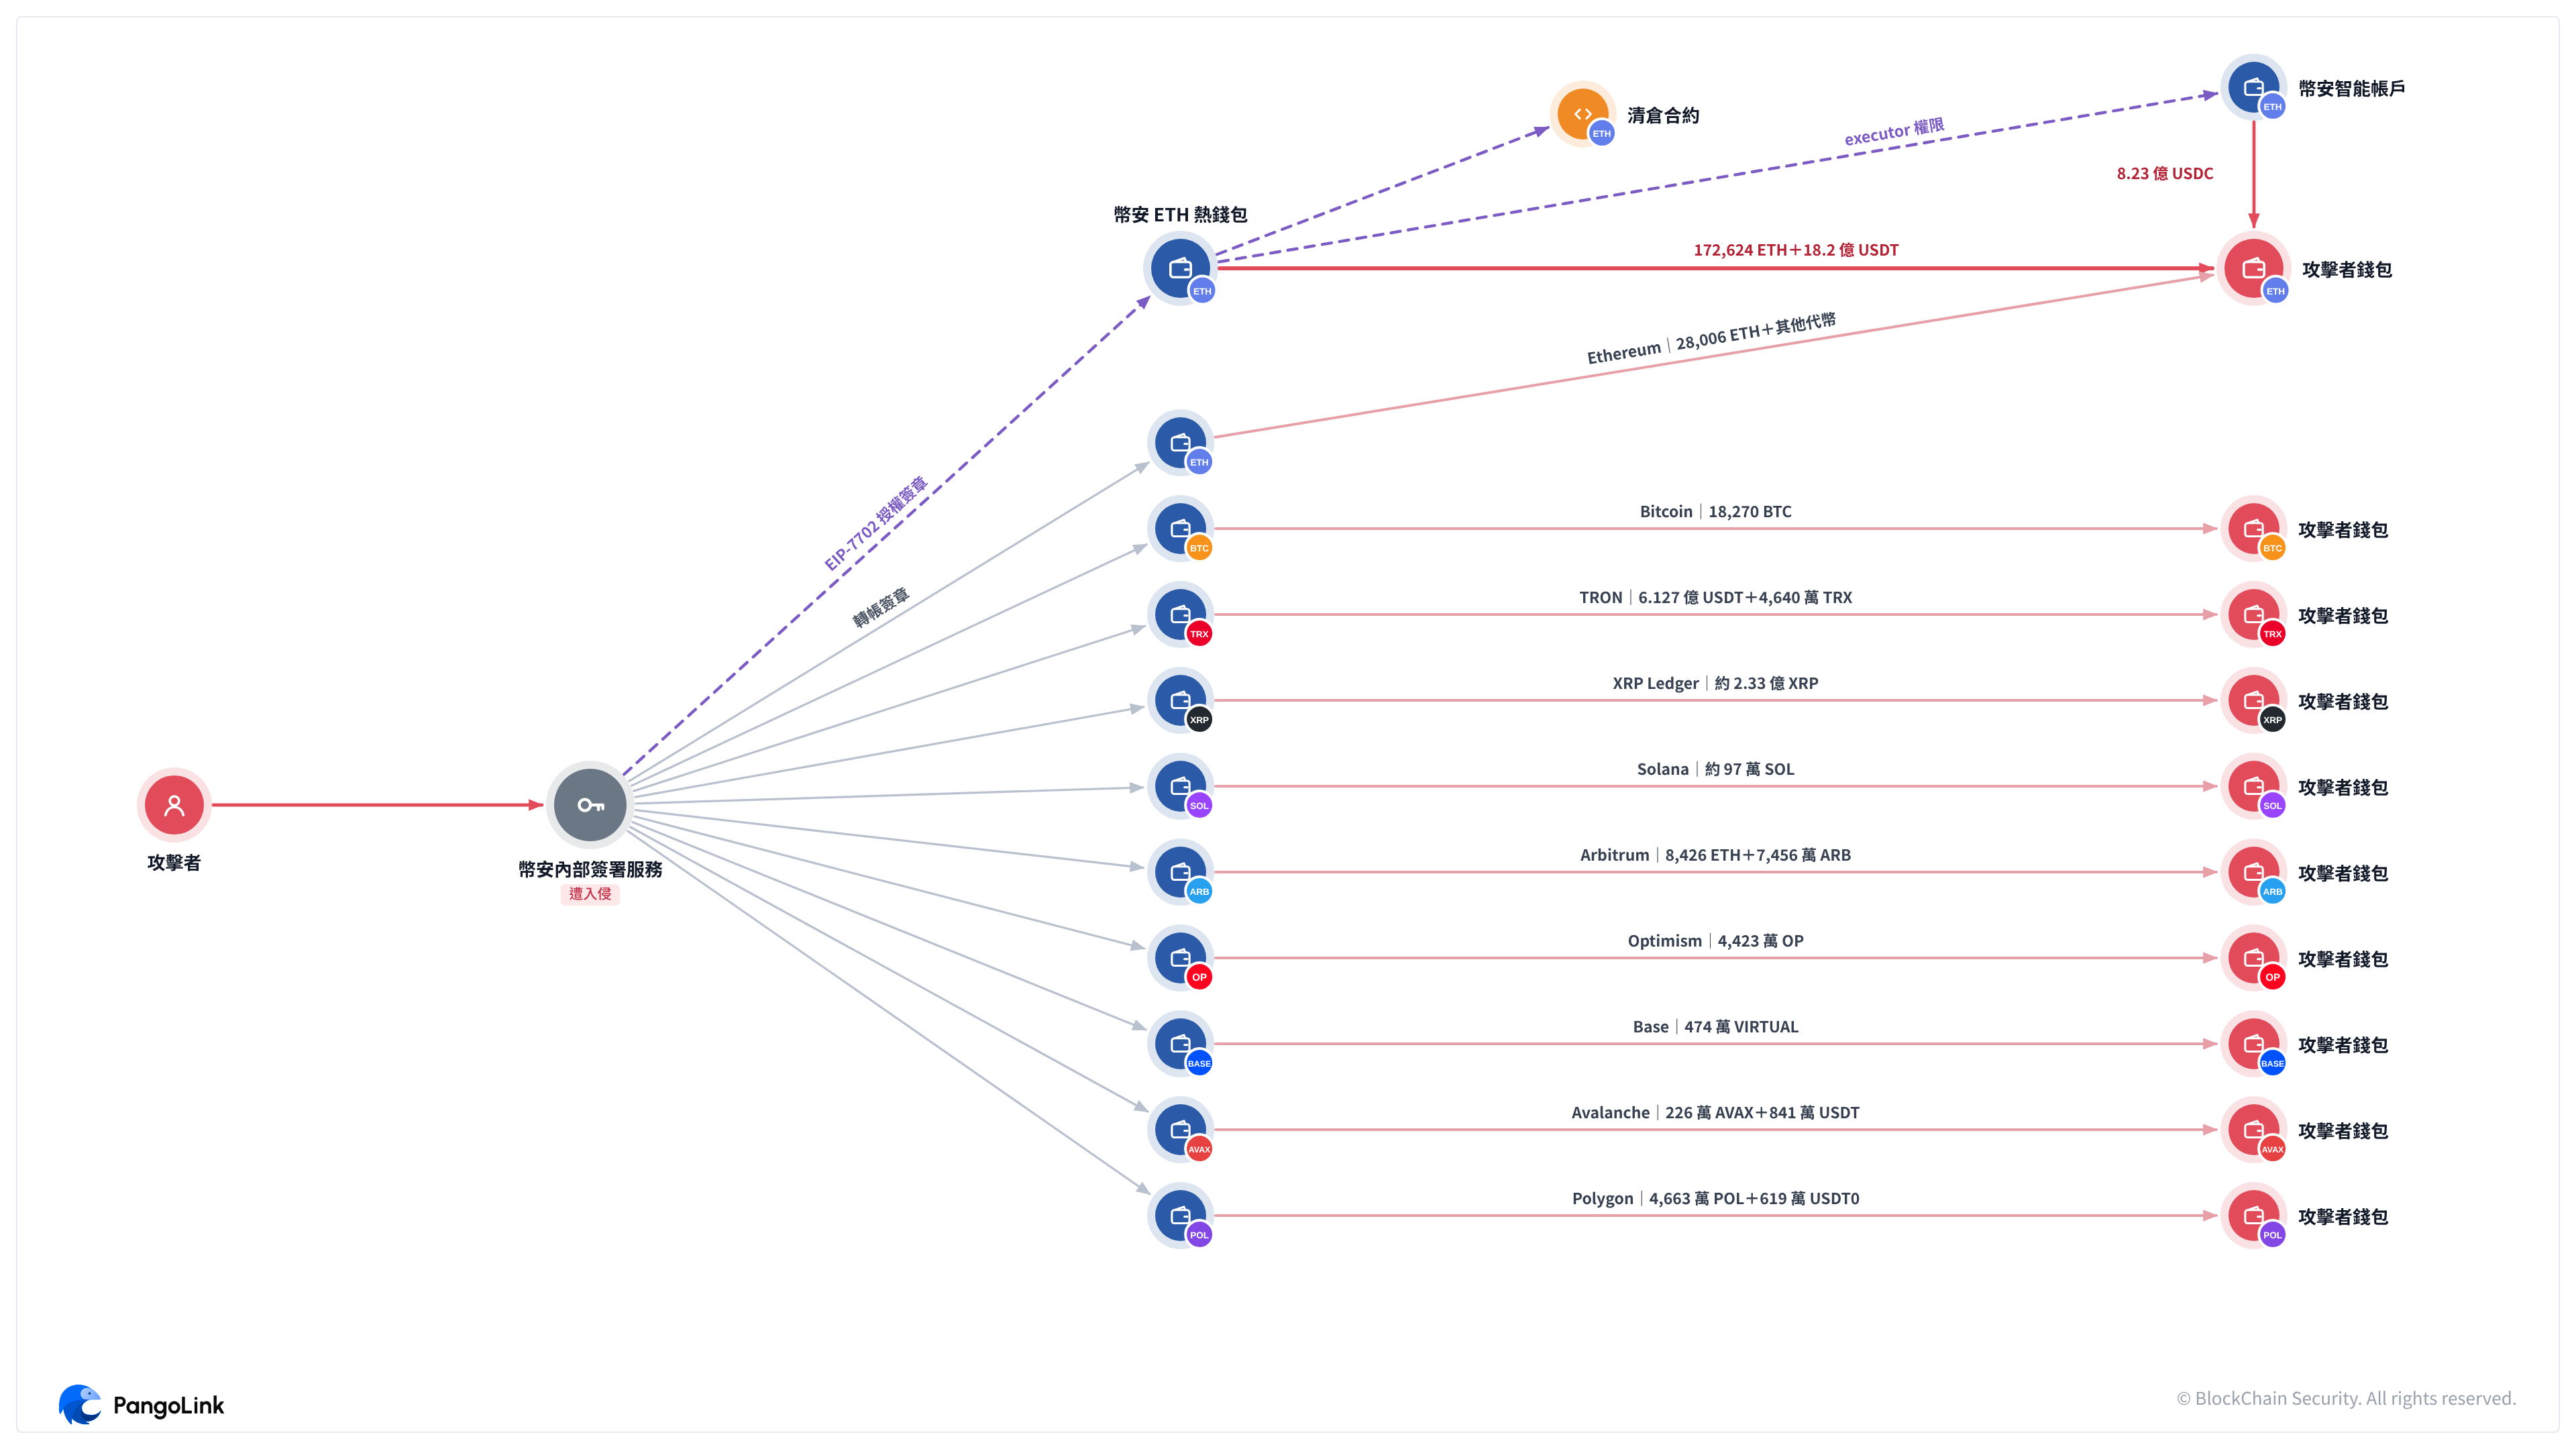
2026 年 10 月 30 日凌晨(台灣時間),全球加密貨幣交易所幣安(Binance)發生重大資安事件,多條區塊鏈上的熱錢包遭到未經授權的資產轉移。根據幣安最新公布的初步調查,事件影響約 63.4 億美元的數位資產,截至 11 月 3 日約有 28.5 億美元資產遭凍結或攔截。
這起事件引發了市場對交易所資產安全的關注,也凸顯一個值得企業重新思考的問題:
當一筆交易擁有有效簽章,是否就代表這筆操作真的經過企業授權?
對銀行、交易所及其他管理虛擬資產的機構而言,保護私鑰固然重要,但如何確保簽署的每一筆交易都符合企業原本的操作意圖,同樣是資產安全的重要環節。
一次授權,可能讓資產持續暴露在風險中
這次攻擊受到關注的技術之一,是以太坊的 EIP-7702。
EIP-7702 允許帳戶將部分執行權限委派給智慧合約,而不需要交出私鑰。幣安的初步調查指出,攻擊者在取得內部錢包交易簽署服務的未授權存取權後,利用這項機制,讓攻擊者控制的智慧合約取得幣安熱錢包的部分執行權限。
幣安進一步指出,攻擊者送出了 50 筆簽署交易,用以處理帳戶交易序號(nonce)並建立惡意委派授權。這些授權一旦建立,就可以獨立於原本的提款系統持續執行,因此即使暫停提款、關閉熱錢包服務,也不會自動讓已存在於鏈上的授權失效,必須另外透過鏈上交易撤銷。
Pangolink 的鏈上分析也觀察到,在以太坊上的攻擊路徑中,存在有效簽署的授權,使熱錢包得以執行攻擊者部署的程式碼;其他受影響錢包則出現一般形式的簽署交易。
這代表,一筆簽署的風險不能只看「當下轉出了多少資產」。
有些操作本身是在改變錢包可以執行的權限,即使當下沒有完成大額轉帳,仍可能對後續資產安全產生影響。
私鑰沒有外洩,不代表交易一定安全
事件初期,幣安在 10 月 30 日公告中表示,當時沒有發現錢包私鑰外洩的證據。11 月 3 日公布的初步調查則進一步指出,攻擊者取得了內部錢包交易簽署服務的未授權存取權,並在一般提款流程之外發動操作。
最新調查顯示,這並不是單一電腦遭入侵這麼簡單。攻擊鏈涉及社交工程、惡意軟體、裝置與憑證遭利用,以及內部工具遭到入侵等多個環節。最終,攻擊者利用遭入侵的工程師裝置與相關權限部署惡意程式,進一步影響錢包簽署作業。幣安同時強調,目前公布的仍是初步調查結果,後續還將接受獨立安全審查。
這指出一個容易被忽略的重點:
私鑰沒有被偷走,不代表系統就不會簽出不符合企業原意的交易。
即使私鑰受到 HSM、MPC 或其他安全機制保護,企業仍需要確認簽署系統接受的是什麼請求、由誰提出、經過哪些核准,以及最終簽署內容是否與原本核准的操作一致。
因此,企業需要保護的不只是「私鑰本身」,還包括私鑰前面的整條交易申請、審核與簽署流程。
企業該如何降低類似風險?
這次事件提醒企業:隨著虛擬資產的操作方式越來越多元,傳統只著重私鑰保管與轉帳金額的安全機制,可能已不足以涵蓋所有風險。
智慧合約、帳戶委派及自動化交易的普及,也讓企業必須進一步管理交易授權與簽署流程。
1. 簽署前,不只看金額,也要看授權內容
一般轉帳、代幣使用額度授權,以及帳戶執行權限的委派,代表的風險並不相同。
一筆沒有立即轉出大量資產的操作,也可能改變錢包後續可以執行的權限。因此,簽署交易前,除了確認金額與收款地址,也需要了解這筆操作是否涉及權限變更,以及授權生效後可能產生的影響。
對於無法清楚辨識的授權內容,應先確認用途,再決定是否簽署。
2. 確保實際執行的交易符合核准內容
企業的交易流程通常會經過申請、審核、簽署與送出等環節。
企業需要建立從交易申請到實際執行的一致性檢查,確保真正送入簽署系統及最終送上鏈的內容,與原先核准的交易相符。
所謂「盲簽」的風險,核心就在於簽核者無法充分確認自己真正簽署的內容。因此,安全機制不能只確認「是否有人核准」,還需要確認:
核准者看到的內容、簽署系統實際簽署的內容,以及最終執行的交易內容是否一致。
3. 授權生效後,仍要持續管理
交易完成,不代表所有風險都已經結束。
這次事件中,幣安明確指出,暫停提款及關閉熱錢包服務,並不會自動使已經存在於鏈上的 EIP-7702 授權失效,因此仍需要另外執行交易撤銷相關授權。
因此,除了監控異常轉帳,企業也需要掌握錢包目前的授權狀態,以及是否存在不再需要或異常的權限。
當發現異常時,除了暫停出金,也應同步檢查相關授權、受影響錢包與自動化資金移轉流程,避免風險持續擴大。
從保護私鑰,走向全面風險管理
幣安這次遭駭事件,再次凸顯虛擬資產安全不只是「保管好私鑰」的問題。
隨著智慧合約、帳戶委派與自動化交易日益普及,企業需要管理的不只是誰持有私鑰,還包括交易如何被提出、如何被核准,以及什麼內容最終進入簽署與鏈上執行。
從交易申請、核准、簽署到鏈上執行,都應納入風險控管機制,並確認最終交易執行內容與原始授權一致。
區塊科技所提供的 M-Key 安全金庫,透過風控規則、門檻簽核管理及獨立交易審核機制,協助機構在交易執行前多一道確認與檢視程序,降低交易內容不一致及「盲簽」所帶來的風險。
M-Key 的系統核心使用 TEE、IMA 等安全技術,強化簽章環境與執行完整性的保護,降低高權限環境遭到入侵後,進一步影響私鑰與簽署流程的風險。
了解更多 M-Key 安全金庫:https://blockchainsecurity.asia/products/m-key